
INTEGRISANA BEZBEDNOST 360°
Spoj fizičko-tehničke i sajber bezbednosti u svetlu novih zakonskih propisa Republike Srbije
Savremeno poslovanje zahteva sveobuhvatan pristup bezbednosti koji podjednako obuhvata zaštitu ljudi, imovine, poslovnih procesa i informacionih sistema. Razvojem digitalnih tehnologija granica izmedju fizičke i sajber bezbednosti postaje sve manje izražena, dok novi zakonski propisi u Republici Srbiji dodatno naglašavaju značaj procene rizika, tehničke zaštite i bezbednosti informaciono-komunikacionih sistema.
Kompanija FLYSEC d.o.o. kroz koncept Integrisana bezbednost 360° objedinjuje procenu rizika, fizičko-tehničku zaštitu i proveru sajber otpornosti u jedinstven pristup zaštiti poslovanja.
Reč osnivača FLYSEC-a | Znanje, iskustvo i nova vizija bezbednosti:
„Godinama se fizička i informaciona bezbednost posmatraju kao dve odvojene oblasti. Medjutim, razvoj savremenih tehnologija pokazao je da se pouzdana zaštita poslovanja više ne može zasnivati na takvom pristupu.
Polazeći od stručnog znanja, iskustva i razumevanja savremenih bezbednosnih izazova, razvili smo koncept INTEGRISANA BEZBEDNOST 360°, koji povezuje procenu rizika, fizičko-tehničku zaštitu i sajber bezbednost u jedinstven sistem.
Naša vizija je da postavimo nove standarde u pristupu bezbednosti poslovanja, kroz povezivanje oblasti koje su se do sada najčešće posmatrale odvojeno.
Verujemo da budućnost bezbednosti nije samo u naprednoj tehnologiji, već u znanju da se svi elementi zaštite povežu u jednu funkcionalnu i pouzdanu celinu.“
Osnivač FLYSEC d.o.o.
Autor koncepta Integrisana bezbednost 360°
Povezanost fizičke i sajber bezbednosti u savremenom poslovanju
Tradicionalni pristup bezbednosti podrazumevao je odvojeno upravljanje fizičkom zaštitom objekata i informacionim sistemima. Video-nadzor, alarmni sistemi i kontrola pristupa bili su prvenstveno deo fizičko-tehničke zaštite, dok su računarske mreže, serveri i poslovni podaci pripadali domenu IT bezbednosti.
Medjutim, savremeni sistemi tehničke zaštite sve više koriste mrežnu infrastrukturu i digitalne tehnologije. IP kamere, mrežni video-snimači (NVR), alarmni komunikacioni moduli i sistemi kontrole pristupa predstavljaju povezane uredjaje koji mogu biti izloženi sajber pretnjama.
Neadekvatno zaštićena IP kamera ili drugi mrežni uredjaj može postati potencijalna ulazna tačka za neovlašćeni pristup informacionom sistemu kompanije. Istovremeno, sajber napad na infrastrukturu tehničke zaštite može ugroziti funkcionisanje video-nadzora, alarmnih sistema i kontrole pristupa.
Zakonski okvir bezbednosti u Republici Srbiji
Bezbednost poslovanja u Republici Srbiji uredjena je propisima koji obuhvataju privatno obezbedjenje i informacionu bezbednost. Ovi propisi definišu odgovornosti i obaveze organizacija u skladu sa vrstom delatnosti, načinom poslovanja i kategorijom sistema koje koriste.
Zakon o privatnom obezbedjenju i procena rizika
Zakon o privatnom obezbedjenju Republike Srbije uredjuje oblast privatnog obezbedjenja, uključujući procenu rizika u zaštiti lica, imovine i poslovanja, kao i planiranje i primenu odgovarajućih mera tehničke zaštite.
Procena rizika predstavlja osnov za identifikaciju potencijalnih pretnji, analizu ranjivosti i definisanje mera kojima se smanjuje mogućnost nastanka bezbednosnih incidenata.
Kompanija FLYSEC, kao licencirana kompanija za poslove privatnog obezbedjenja, pruža usluge procene rizika u skladu sa odgovarajućim zakonskim zahtevima i standardom SRPS A.L2.003:2025, u okviru svojih licenci i ovlašćenja.
Zakon o informacionoj bezbednosti i zaštita IKT sistema
Zakon o informacionoj bezbednosti Republike Srbije postavlja zahteve za upravljanje rizicima i zaštitu informaciono-komunikacionih sistema, posebno za organizacije koje pripadaju kategorijama obveznika definisanim zakonom.
U zavisnosti od zakonskih obaveza konkretne organizacije, usaglašavanje može obuhvatiti izradu akta o bezbednosti IKT sistema, procenu rizika, primenu odgovarajućih tehničkih i organizacionih mera, kao i upravljanje bezbednosnim incidentima.
Poseban značaj imaju zaštita mrežne infrastrukture, kontrola pristupa, upravljanje ranjivostima i bezbednost povezanih uredjaja.
Integrisani pristup omogućava da se mere fizičko-tehničke zaštite sagledaju i iz perspektive informacionih rizika.
Zakon o informacionoj bezbednosti i zaštita IKT sistema
Novi Zakon o informacionoj bezbednosti Republike Srbije, koji se često povezuje sa evropskom NIS 2 regulativom, dodatno naglašava značaj zaštite informaciono-komunikacionih sistema i odgovornosti organizacija za upravljanje sajber rizicima.
- Obavezna dokumentacija: Za organizacije na koje se primenjuju odgovarajuće zakonske obaveze, ključnu dokumentaciju predstavljaju Akt o bezbednosti IKT sistema i Procena rizika IKT sistema.
- Svrha zakonskih zahteva: Zaštita mrežne infrastrukture, sprečavanje sajber-napada, upravljanje bezbednosnim rizicima i unapredjenje bezbednosti lanca snabdevanja.
- Sankcije i odgovornost: Neispunjavanje propisanih obaveza može dovesti do novčanih kazni i odgovornosti rukovodstva. U klijentovom materijalu navode se kazne do 2.000.000 RSD u Srbiji, dok evropska NIS 2 direktiva predvidja kazne koje, u zavisnosti od kategorije subjekta, mogu dostići najmanje 2% ukupnog godišnjeg svetskog prometa. Konkretne sankcije zavise od primenljivog propisa i vrste prekršaja.
FLYSEC integrisana bezbednost 360° – sveobuhvatan pristup zaštiti
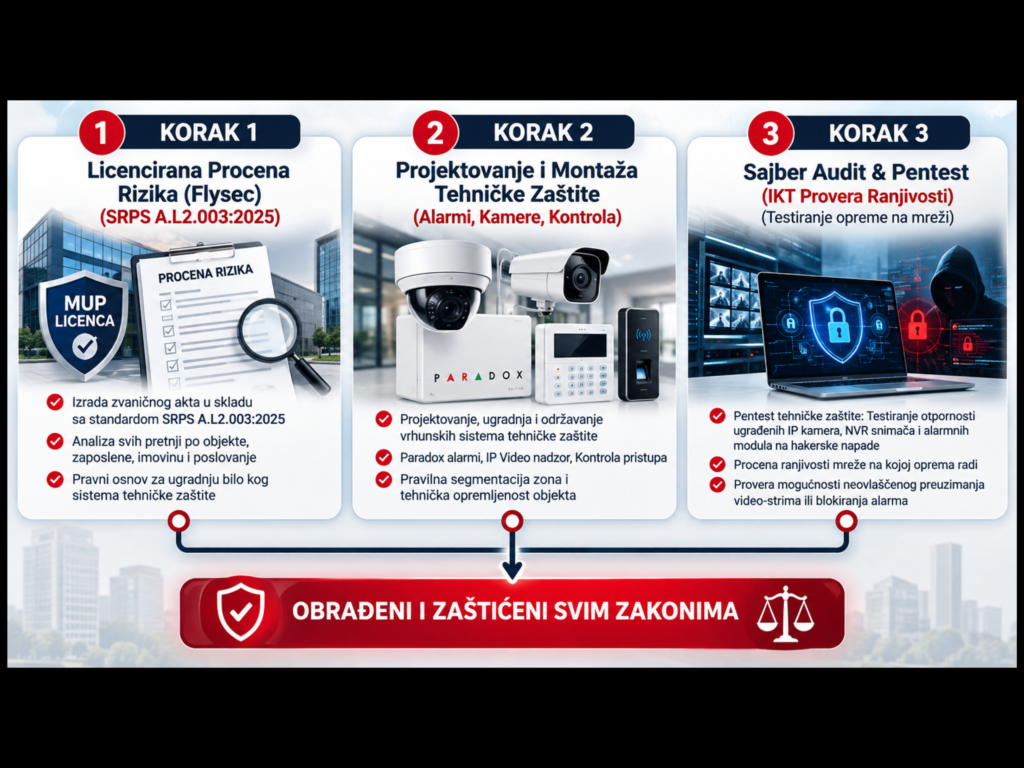
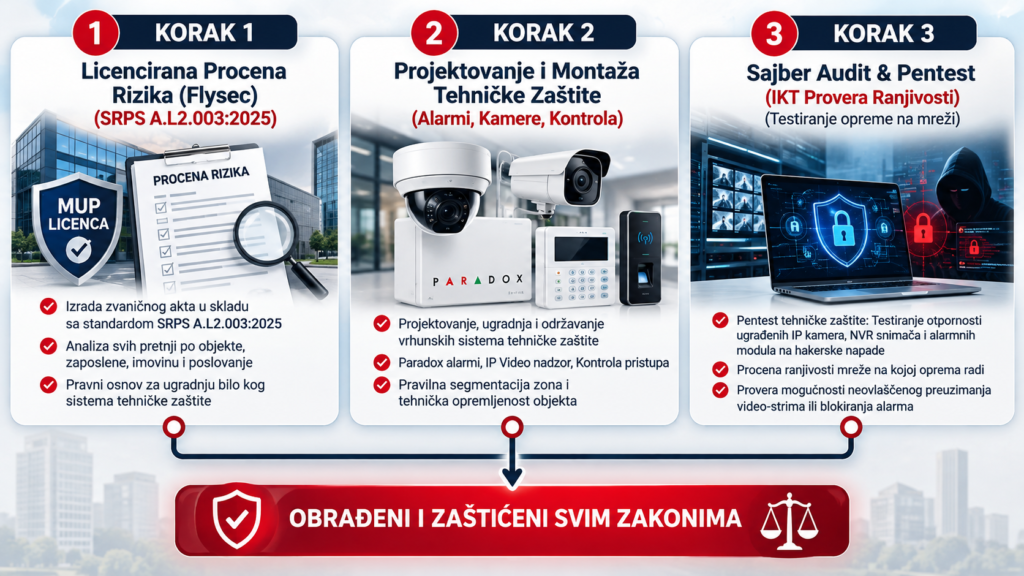
Koncept Integrisana bezbednost 360° zasniva se na povezivanju tri ključne oblasti: licencirane procene rizika, fizičko-tehničke zaštite i sajber bezbednosne provere.
Na ovaj način organizacije dobijaju koordinisan pristup identifikaciji pretnji, planiranju bezbednosnih mera, implementaciji sistema zaštite i proveri njihove otpornosti.
1. Licencirana procena rizika u zaštiti lica, imovine i poslovanja
Procena rizika predstavlja polaznu osnovu za uspostavljanje odgovarajućeg sistema zaštite. Kroz analizu objekata, poslovnih procesa, zaposlenih, imovine i postojećih bezbednosnih mera identifikuju se potencijalne pretnje i ranjivosti.
Na osnovu rezultata procene definišu se preporuke za unapredjenje bezbednosti i izbor odgovarajućih organizacionih i tehničkih mera zaštite.
FLYSEC sprovodi procenu rizika u skladu sa relevantnim standardima i propisima, pružajući stručnu osnovu za dalje planiranje sistema tehničke zaštite.
2. Napredna fizičko-tehnička zaštita
Fizičko-tehnička zaštita obuhvata projektovanje, ugradnju i održavanje savremenih bezbednosnih sistema, prilagodjenih karakteristikama objekta i procenjenom nivou rizika.
U okviru ovog segmenta primenjuju se sistemi protivprovalne zaštite, video-nadzora, kontrole pristupa i druga odgovarajuća tehnička rešenja.
Posebna pažnja posvećuje se pravilnom rasporedu zaštitnih zona, pouzdanosti opreme, funkcionalnosti sistema i njihovoj medjusobnoj povezanosti.
Cilj je uspostavljanje efikasnog i pouzdanog sistema zaštite koji odgovara stvarnim bezbednosnim potrebama korisnika.
3. Sajber bezbednosna provera i penetraciono testiranje (Pentesting)
Povezanost sistema tehničke zaštite sa računarskim mrežama otvara dodatna bezbednosna pitanja koja zahtevaju stručnu proveru.
Sajber bezbednosna provera obuhvata identifikaciju potencijalnih ranjivosti IP kamera, NVR snimača, alarmnih komunikacionih modula i drugih mrežno povezanih uredjaja.
Penetraciono testiranje, odnosno Pentesting, predstavlja kontrolisanu proveru otpornosti sistema na pokušaje neovlašćenog pristupa i druge relevantne sajber pretnje.
Provera može obuhvatiti bezbednost mrežne komunikacije, konfiguraciju uredjaja, kontrolu korisničkog pristupa, zaštitu video-strimova i mogućnost neovlašćenog uticaja na rad bezbednosnih sistema.
Rezultati ovih aktivnosti omogućavaju identifikaciju slabih tačaka i definisanje preporuka za unapredjenje sajber otpornosti.
Bezbednosna dokumentacija kao osnova usaglašenosti
Jedan od važnih rezultata integrisanog pristupa jeste objedinjavanje dokumentacije koja pruža pregled procenjenih rizika, primenjenih mera zaštite i rezultata bezbednosnih provera.
U zavisnosti od ugovorenog obima usluga i zakonskih obaveza organizacije, bezbednosni dosije može obuhvatiti sledeću dokumentaciju:
1. Zvanični Akt o proceni rizika u zaštiti lica, imovine i poslovanja
Dokument verifikovan od strane licenciranog procenitelja kompanije FLYSEC, kojim se identifikuju bezbednosni rizici i definišu odgovarajuće mere zaštite, u skladu sa relevantnim propisima i standardom SRPS A.L2.003:2025.
2. Projektno-tehnička dokumentacija ugrađenih sistema
Dokumentacija koja obuhvata projektovanje i realizaciju sistema tehničke zaštite, uključujući tehničke specifikacije, odgovarajuće izjave o usaglašenosti opreme i drugu prateću dokumentaciju.
3. Pentest / Vulnerability izveštaj za IKT sisteme
Stručni izveštaj o sprovedenom penetracionom testiranju i proceni ranjivosti informaciono-komunikacionih sistema, sa pregledom uočenih bezbednosnih slabosti, sprovedenih korektivnih mera i preporuka za otklanjanje preostalih ranjivosti.
4. Prilozi za Akt o bezbednosti IKT sistema
Relevantna tehnička dokumentacija, nalazi i preporuke koji predstavljaju podršku izradi ili ažuriranju Akta o bezbednosti IKT sistema i usaglašavanju sa primenljivim zahtevima novog Zakona o informacionoj bezbednosti Republike Srbije.
Ovako organizovana dokumentacija olakšava upravljanje bezbednosnim merama, internu kontrolu i pripremu za relevantne regulatorne i partnerske provere.
Prednosti integrisanog modela bezbednosti
Objedinjavanje fizičko-tehničke i sajber bezbednosti omogućava organizacijama da bezbednosne izazove sagledaju celovito, umesto kroz više nepovezanih procesa.
Uskladjenost sa zakonskim zahtevima predstavlja jedan od osnovnih ciljeva ovog pristupa. Pravilno sprovedena procena rizika, odgovarajuća tehnička zaštita i provera informacionih sistema doprinose ispunjavanju primenljivih regulatornih obaveza.
Efikasnije upravljanje vremenom i resursima postiže se koordinacijom aktivnosti procene rizika, projektovanja, implementacije i bezbednosnog testiranja.
Veća pouzdanost sistema zaštite ostvaruje se identifikacijom ranjivosti koje mogu nastati na spoju fizičke infrastrukture i digitalnih tehnologija.
Unapredjenje poslovne saradnje dodatna je prednost, posebno u odnosima sa domaćim i medjunarodnim partnerima koji zahtevaju odgovarajuće bezbednosne standarde i dokumentovano upravljanje rizicima.
Integrisana bezbednost kao dugoročna zaštita poslovanja
Bezbednost savremenog poslovanja ne završava se ugradnjom kamera, alarma ili drugih sistema tehničke zaštite. Ona podrazumeva kontinuirano prepoznavanje rizika, pravilno planiranje mera, pouzdanu implementaciju i redovnu proveru otpornosti sistema.
FLYSEC Integrisana bezbednost 360° povezuje fizičko-tehničku zaštitu i sajber bezbednost u sveobuhvatan model usmeren na zaštitu ljudi, imovine, poslovnih procesa i digitalne infrastrukture.
Pravovremena procena postojećeg stanja i identifikacija potencijalnih ranjivosti predstavljaju prvi korak ka pouzdanijem i bezbednijem poslovanju.
Kontaktirajte FLYSEC d.o.o. za stručne konsultacije i procenu mogućnosti unapredjenja bezbednosti vašeg poslovnog sistema.